JAKARTA, DKI JAKARTA — Berdasarkan laporan yang diterbitkan pada 9 Oktober 2026, Peralihan transaksi ke layanan digital telah mengubah pola ancaman terhadap sektor perbankan. Penilaian tersebut disampaikan perusahaan keamanan siber ITSEC Asia, yang melihat bahwa kejahatan perbankan kini tidak lagi terutama berpusat pada upaya mengambil uang tunai dari lokasi fisik. Perkembangan teknologi membuat sistem bank, jaringan digital, serta akun nasabah menjadi sasaran yang semakin penting bagi pelaku kejahatan.
Pada masa sebelumnya, perampokan bersenjata dapat menyasar kantor cabang, brankas, petugas, atau anjungan tunai mandiri. Pelaku harus hadir secara langsung, menghadapi pengamanan fisik, dan mengambil uang dalam jumlah yang tersedia di lokasi. Kini, serangan dapat dilakukan dari jarak jauh dengan mengeksploitasi kelemahan sistem, mencuri kredensial, menyebarkan perangkat lunak berbahaya, atau menipu nasabah agar memberikan informasi akses ke rekening digital mereka.
Perubahan ini berjalan seiring dengan semakin luasnya penggunaan telepon pintar dan aplikasi perbankan. Masyarakat memanfaatkan perangkat tersebut untuk memeriksa saldo, mengirim uang, membayar tagihan, berbelanja, hingga mengakses berbagai layanan keuangan. Kemudahan dan kecepatan transaksi memperluas akses nasabah, tetapi sekaligus menciptakan lebih banyak titik yang berpotensi diserang. Karena itu, ancaman tidak hanya datang melalui infrastruktur internal bank, melainkan juga melalui perangkat pribadi, koneksi internet, dan perilaku pengguna.
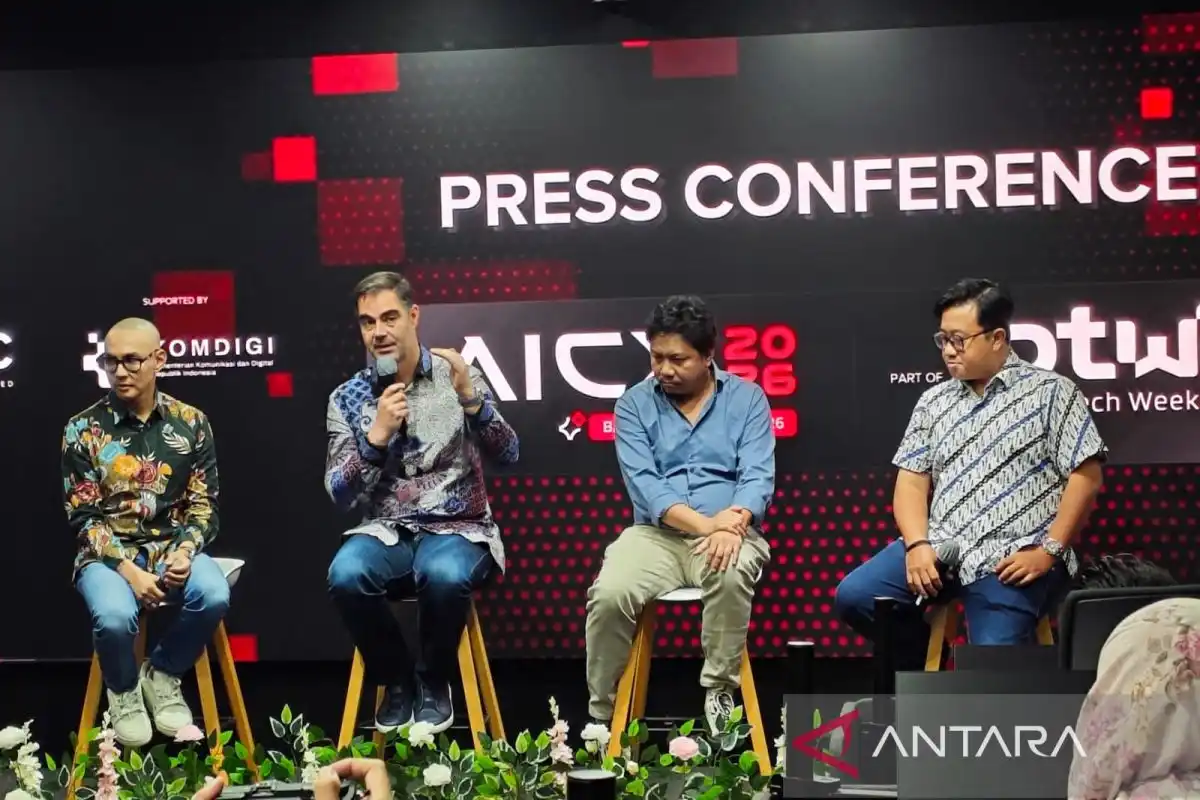
President Director ITSEC Asia Patrick Dannacher menyampaikan bahwa pola kejahatan telah berevolusi dari perampokan bersenjata menuju serangan digital. Pernyataan itu disampaikan dalam konferensi pers AICX 2026 di Jakarta pada Jumat. Menurutnya, pelaku tidak lagi harus mengandalkan aksi langsung di kantor bank atau anjungan tunai mandiri untuk memperoleh keuntungan. Mereka dapat menargetkan sistem perbankan dan akun bank digital nasabah secara lebih tersembunyi, berskala luas, serta berulang. Pergeseran tersebut menuntut penguatan keamanan siber, pemantauan transaksi, dan kewaspadaan nasabah sebagai bagian dari perlindungan perbankan modern.
Perlindungan terhadap infrastruktur perbankan bukan persoalan yang sederhana karena skala layanan dan perangkat yang harus dijaga sangat luas. Bank melayani jutaan nasabah dengan kebutuhan transaksi yang berlangsung setiap hari. Di saat yang sama, operasional perbankan tersebar melalui banyak kantor cabang, sehingga pengamanan tidak hanya berfokus pada satu lokasi atau satu jaringan. Setiap titik layanan menjadi bagian dari lingkungan yang perlu dikelola dan dilindungi secara konsisten.
Kerumitan tersebut semakin besar karena bank menggunakan sistem perbankan inti yang saling terintegrasi. Sistem ini menghubungkan berbagai fungsi dan layanan, termasuk pengelolaan rekening, pemrosesan transaksi, serta layanan yang digunakan nasabah melalui beragam saluran. Keterkaitan antarsistem membuat perlindungan infrastruktur harus mempertimbangkan hubungan satu komponen dan komponen lainnya. Perubahan, gangguan, atau persoalan pada satu bagian dapat berkaitan dengan operasional bagian lain dalam lingkungan perbankan.
Selain nasabah, cabang, dan sistem teknologi, bank juga memiliki ratusan hingga ribuan karyawan. Mereka bekerja dalam berbagai fungsi, lokasi, dan tingkat akses terhadap sistem. Karena itu, cakupan perlindungan mencakup pula lingkungan kerja serta akses yang digunakan untuk menjalankan kegiatan operasional. Banyaknya unsur yang saling terhubung menjadikan pengelolaan keamanan sebagai pekerjaan yang melibatkan keseluruhan organisasi, bukan hanya satu unit teknologi.
Patrick berpandangan bahwa kondisi tersebut membuat penciptaan lingkungan yang sepenuhnya aman bagi institusi perbankan menjadi tantangan yang sangat besar. Bank harus melindungi skala layanan, jaringan kantor, sistem inti yang terintegrasi, dan sumber daya manusia secara bersamaan. Menurut narasumber, tantangan dengan cakupan seperti ini juga dapat dibandingkan dengan industri telekomunikasi dan sektor lain yang memiliki infrastruktur luas serta banyak komponen yang saling bergantung. Dengan demikian, karakteristik dan ukuran operasional menjadi faktor penting dalam memahami kompleksitas perlindungan terhadap institusi perbankan.
Menurut Patrick, pergeseran transaksi ke kanal digital menghadirkan dua jalur serangan dengan sasaran yang berbeda. Jalur pertama menyasar sistem perbankan secara langsung. Dalam skenario ini, pelaku berupaya menembus atau mengganggu sistem milik institusi keuangan untuk memperoleh keuntungan dalam jumlah besar. Target utamanya bukan rekening nasabah tertentu, melainkan infrastruktur, aplikasi, atau lingkungan teknologi yang menopang layanan bank. Karena menyentuh sistem institusi, serangan tersebut dapat memiliki dampak luas dan berpotensi mengganggu keandalan layanan serta keamanan transaksi dalam skala besar.
Jalur kedua berlangsung pada skala yang lebih kecil dan menargetkan nasabah sebagai pengguna individu. Pelaku tidak harus menyerang sistem bank secara langsung, tetapi berusaha memanipulasi korban melalui penipuan telepon dan rekayasa sosial. Dalam modus ini, korban diarahkan untuk mengikuti instruksi yang disampaikan pelaku. Manipulasi tersebut dapat membuat korban memberikan respons atau melakukan tindakan yang pada akhirnya membuka akses ke akun bank digital miliknya. Setelah akses berhasil diperoleh, pelaku dapat menyedot isi rekening korban.
Perbedaan utama kedua jalur tersebut terletak pada pihak yang menjadi sasaran. Serangan langsung diarahkan kepada sistem dan infrastruktur institusi perbankan dengan orientasi keuntungan besar, sedangkan rekayasa sosial menyasar kelemahan pengguna dalam mengambil keputusan. Pada jalur kedua, teknologi tetap menjadi sarana penting, tetapi keberhasilan serangan bergantung pada kemampuan pelaku memengaruhi korban agar menjalankan instruksi tertentu. Dengan demikian, risiko transaksi digital tidak hanya berkaitan dengan pertahanan sistem bank, tetapi juga dengan perlindungan nasabah sebagai titik akses menuju akun mereka. Pemahaman atas perbedaan sasaran ini penting agar tanggapan keamanan dapat disesuaikan: institusi perlu menjaga sistemnya, sementara nasabah perlu mewaspadai arahan yang berpotensi membuka akses ke layanan perbankan digital.
Perluasan transaksi digital tidak hanya mengubah cara bank melayani nasabah, tetapi juga memperluas ruang yang dapat menjadi sasaran ancaman siber. Ketika layanan keuangan semakin bergantung pada jaringan, aplikasi, pusat data, dan sistem yang saling terhubung, risiko tidak berhenti pada pencurian dana atau pengambilalihan rekening. Infrastruktur yang menopang layanan publik dan aktivitas ekonomi juga dapat menjadi target, terutama apabila gangguan terhadapnya berpotensi menimbulkan dampak luas. Karena itu, keamanan digital perlu ditempatkan dalam konteks yang lebih besar daripada perlindungan aset finansial semata.
Patrick menyebut bahwa serangan siber dapat menyasar infrastruktur kritis dan umumnya disponsori oleh negara. Keterangan tersebut menunjukkan bahwa motif di balik serangan tidak selalu berkaitan dengan keuntungan langsung. Selain memburu keuntungan dari bank dan bursa saham, pelaku atau pihak yang mendukung serangan dapat mengarahkan operasi terhadap sistem penting yang menopang keberlangsungan berbagai kegiatan masyarakat. Infrastruktur kritis, dalam konteks ini, menjadi sasaran strategis karena gangguan terhadapnya dapat memengaruhi layanan dan aktivitas ekonomi secara lebih luas.
Gambaran tersebut memperlihatkan bahwa digitalisasi menghadirkan ragam sasaran serangan yang mencakup sektor keuangan sekaligus infrastruktur penting. Bank dan bursa saham tetap memiliki nilai ekonomi yang tinggi bagi pelaku kejahatan, tetapi sistem di luar sektor keuangan juga dapat menjadi sasaran ketika serangan dilakukan dengan kepentingan yang lebih luas. Ancaman terhadap infrastruktur kritis mempertegas perlunya melihat keamanan siber sebagai persoalan lintas sektor, bukan semata-mata sebagai urusan perlindungan transaksi, rekening, atau jaringan internal perbankan. Dengan demikian, perubahan digital memperluas cakupan perlindungan yang perlu diperhatikan, dari aset keuangan hingga sistem penting yang mendukung aktivitas publik dan ekonomi.