JAKARTA, DKI JAKARTA — Berdasarkan laporan yang diterbitkan pada 3 Oktober 2026, Keamanan pertukaran data menjadi perhatian utama Badan Siber dan Sandi Negara (BSSN) dalam pembahasan Rancangan Undang-Undang (RUU) Satu Data Indonesia. BSSN menilai jaminan keamanan tidak cukup diterapkan dalam interaksi dan pertukaran informasi antarindividu. Perlindungan yang sama perlu diperhatikan dalam hubungan antarperangkat, termasuk ketika perangkat saling berkomunikasi dan bertukar data.
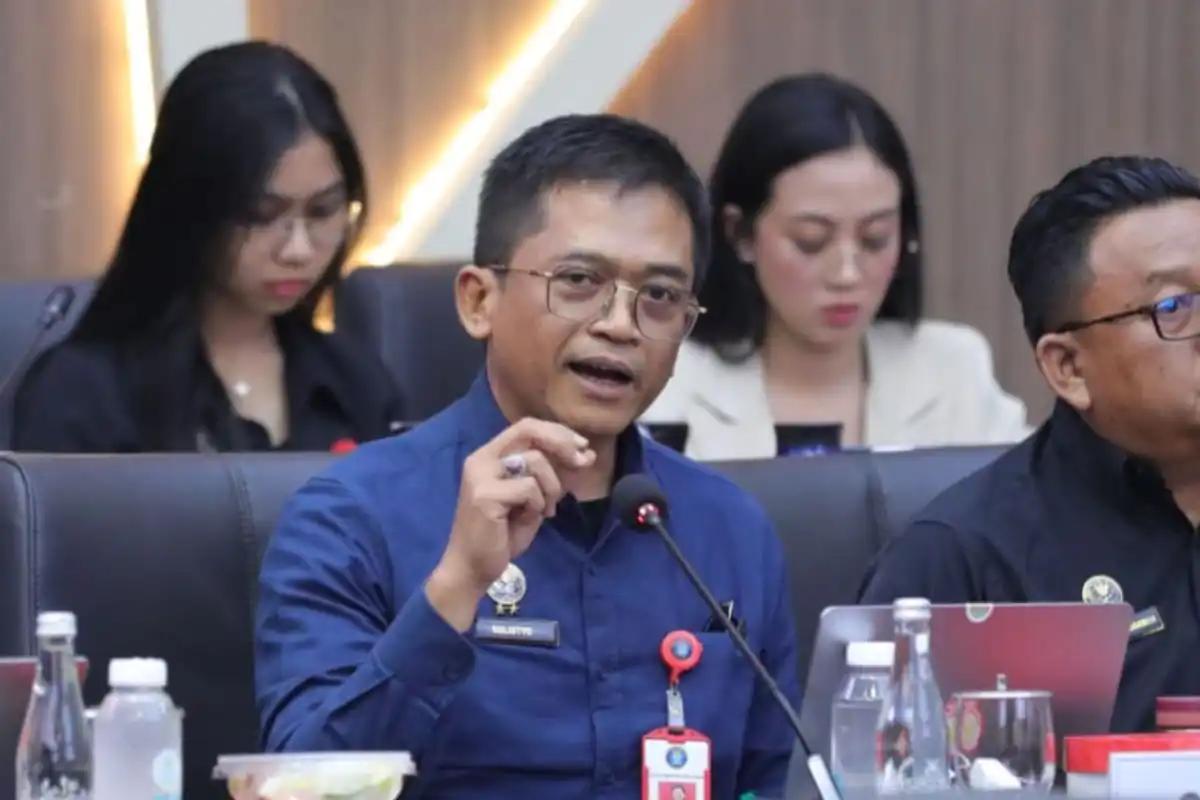
Deputi Bidang Keamanan Siber dan Sandi Pemerintahan dan Pembangunan Manusia BSSN, Sulistyo, menyampaikan bahwa lembaganya memiliki catatan terhadap RUU Satu Data Indonesia. Catatan tersebut berkaitan dengan kebutuhan untuk memastikan keamanan dalam setiap proses pertukaran data, baik yang melibatkan manusia maupun perangkat. Dengan demikian, pengaturan mengenai satu data perlu memperhatikan jaminan keamanan secara menyeluruh.
Menurut BSSN, pertukaran data tidak hanya berlangsung melalui komunikasi antarindividu. Perangkat juga dapat menjadi bagian dari hubungan pertukaran informasi, sehingga aspek keamanan perlu ditempatkan dalam hubungan dan komunikasi antarperangkat. Penekanan ini menunjukkan bahwa perlindungan data harus mencakup berbagai bentuk interaksi yang menjadi bagian dari proses pertukaran data.
Pandangan tersebut menjadi catatan BSSN terhadap pembahasan RUU Satu Data Indonesia. Lembaga itu mendorong agar jaminan keamanan pertukaran data tercermin dalam rancangan aturan, sehingga perlindungan tidak berhenti pada hubungan antarmanusia. Keamanan juga perlu melekat pada komunikasi antarperangkat sebagai bagian dari ekosistem pertukaran data yang diatur melalui RUU tersebut.
Badan Siber dan Sandi Negara (BSSN) dipercaya mengawal keamanan ruang siber Indonesia, termasuk lingkungan digital yang digunakan oleh instansi pemerintah. Kepercayaan tersebut tidak hanya bertumpu pada kemampuan merespons gangguan setelah terjadi, tetapi juga pada upaya proaktif untuk mengawasi perkembangan ancaman siber. Pemantauan yang berkelanjutan diperlukan karena pola serangan, potensi penyalahgunaan, dan risiko terhadap informasi dapat berubah seiring dengan meningkatnya pemanfaatan teknologi dalam penyelenggaraan pemerintahan.
Peran ini menjadi semakin penting dalam ekosistem pertukaran data pemerintah. Berbagai instansi perlu berkomunikasi dan berbagi informasi untuk mendukung layanan publik serta pelaksanaan administrasi negara. Dalam proses tersebut, data harus memiliki validitas dan dapat dipercaya oleh pihak yang menerima maupun menggunakannya. Keamanan ruang siber, dengan demikian, tidak terpisahkan dari tata kelola data yang mampu memastikan bahwa pertukaran informasi berlangsung dalam kerangka kepercayaan.
Untuk mendukung kebutuhan tersebut, BSSN mendorong pemanfaatan sertifikat digital sebagai instrumen utama dalam membangun validitas serta kepercayaan pada tata kelola data. Sertifikat digital berfungsi membantu memberikan kepastian mengenai identitas pihak yang terkait dalam komunikasi atau pertukaran data. Keberadaannya juga mendukung proses pengesahan informasi digital, sehingga pihak yang berinteraksi memiliki dasar untuk mempercayai sumber dan keabsahan data yang diterima.
Penerapan sertifikat digital dalam ekosistem pemerintah memperkuat hubungan antarperangkat dan antarinstansi secara teratur. Instrumen ini membantu menempatkan pertukaran data dalam mekanisme yang dapat dipertanggungjawabkan, terutama ketika informasi digunakan lintas organisasi. Dengan mendorong penggunaannya, BSSN menegaskan bahwa perlindungan siber tidak hanya berkaitan dengan pengawasan ancaman, tetapi juga dengan pembentukan fondasi kepercayaan bagi komunikasi digital pemerintah. Pendekatan tersebut mendukung tata kelola data yang lebih valid, terpercaya, dan selaras dengan kebutuhan transformasi digital pemerintahan.
Sulistyo mengingatkan bahwa dukungan teknologi mutakhir tidak serta-merta menghasilkan manfaat maksimal apabila tidak diikuti kesiapan sumber daya manusia sebagai pelaksana. Teknologi keamanan, termasuk perangkat dan sistem yang dirancang untuk melindungi pertukaran informasi, tetap membutuhkan manusia yang mampu memahami fungsi, batasan, serta tanggung jawab penggunaannya. Tanpa kesiapan tersebut, kemampuan teknologi berisiko tidak dimanfaatkan secara optimal dan tujuan perlindungan data dapat menghadapi hambatan.
Peringatan itu menempatkan kompetensi sumber daya manusia sebagai unsur penting dalam memastikan keandalan sertifikat digital. Sertifikat digital tidak cukup hanya dibangun dengan teknologi yang andal, tetapi juga perlu didukung oleh tenaga dengan kompetensi tinggi di bidang keamanan siber. Pemahaman dan kecakapan tersebut diperlukan agar pelaksana dapat menjaga kepercayaan terhadap mekanisme pengamanan serta memastikan penggunaannya berjalan sesuai kebutuhan perlindungan data dan komunikasi antarperangkat.
Menurut Sulistyo, perpaduan teknologi yang andal dan kesiapan sumber daya manusia dapat membantu pemerintah menghadirkan jaminan keamanan dalam pertukaran data. Keduanya merupakan unsur yang saling melengkapi: teknologi menyediakan kemampuan pengamanan, sedangkan manusia memastikan kemampuan itu diterapkan dengan tepat dan bertanggung jawab. Dengan pendekatan tersebut, perlindungan tidak berhenti pada ketersediaan perangkat, melainkan mencakup kesiapan pihak yang mengoperasikan dan menopangnya.
Kombinasi teknologi dan kompetensi juga berperan dalam membangun kepercayaan publik terhadap penyelenggaraan layanan serta pertukaran informasi pemerintah. Ketika keamanan data didukung sistem yang dapat diandalkan dan sumber daya manusia yang kompeten, masyarakat memiliki dasar yang lebih kuat untuk mempercayai pengelolaan informasi. Pada saat yang sama, kondisi itu dapat memperkuat kedaulatan data nasional, karena pemerintah memiliki kemampuan yang lebih baik untuk menjaga keamanan pertukaran data melalui dukungan teknologi dan pelaksana yang siap.
Pemerintah menyelesaikan finalisasi daftar inventarisasi masalah Rancangan Undang-Undang Satu Data Indonesia pada 8 September 2026. Tahap ini menjadi bagian penting dalam penataan materi rancangan aturan sebelum pembahasan lebih lanjut dilakukan bersama Dewan Perwakilan Rakyat. Melalui proses tersebut, pemerintah meninjau kembali susunan dan substansi rancangan agar ketentuan yang diatur dapat disampaikan secara lebih terarah, sistematis, dan mudah dibahas.
Dalam finalisasi itu, rancangan versi pemerintah disederhanakan menjadi 138 pasal. Penyederhanaan tersebut menjadi dasar bagi pembahasan lanjutan bersama DPR, dengan tetap mempertahankan tujuan utama pembentukan aturan mengenai tata kelola data pemerintah. Penataan materi diperlukan agar setiap ketentuan memiliki keterkaitan yang jelas serta mampu mendukung pengelolaan data secara konsisten di lingkungan pemerintahan.
RUU Satu Data Indonesia diarahkan untuk menjadi landasan tata kelola data pemerintah. Kerangka tersebut ditujukan untuk menghasilkan data yang akurat, mutakhir, terpadu, dan dapat dipertanggungjawabkan. Selain itu, data diharapkan mudah diakses serta dapat dibagipakaikan sesuai dengan kebutuhan dan ketentuan yang berlaku. Dengan landasan yang seragam, pengelolaan data dapat dilakukan melalui prinsip dan mekanisme yang lebih jelas, sehingga pemanfaatannya mendukung kebutuhan pemerintahan secara terukur.
Cakupan pengaturan dalam rancangan tersebut meliputi sejumlah aspek utama terkait penggunaan dan pengelolaan data. Materinya mencakup mekanisme berbagi pakai data, pengaturan akses data, serta transfer data. Rancangan ini juga mencakup pengawasan terhadap penggunaan data dan penyelesaian sengketa yang berkaitan dengan pemanfaatannya. Pengaturan berbagai aspek tersebut dimaksudkan untuk membangun tata kelola yang jelas, sekaligus memastikan proses pertukaran dan penggunaan data memiliki landasan yang dapat dipertanggungjawabkan.