JAKARTA, DKI JAKARTA — Berdasarkan laporan yang diterbitkan pada 5 Oktober 2026, Badan Siber dan Sandi Negara (BSSN) menyampaikan temuan awal mengenai informasi pribadi yang belakangan beredar dan disebut sebagai dugaan kebocoran data. Berdasarkan analisis sementara, data tersebut tidak menunjukkan adanya insiden baru yang menghasilkan kebocoran dalam waktu terakhir. Informasi yang beredar diduga merupakan gabungan dari data yang sebelumnya telah tersedia untuk publik dan data yang berasal dari sejumlah insiden kebocoran yang pernah terjadi.
Berbagai informasi itu kemudian dihimpun kembali oleh pihak tertentu. Setelah dikumpulkan, data tersebut diedarkan ulang sehingga menimbulkan kesan seolah-olah terdapat serangan atau kebocoran baru pada suatu sistem. Pola semacam ini dapat menyulitkan proses verifikasi karena satu kumpulan data mungkin memuat informasi dari beberapa sumber, dengan waktu pengambilan dan tingkat keakuratan yang berbeda. Karena itu, kemunculan kembali data lama perlu dibedakan dari insiden baru yang melibatkan akses tidak sah terhadap sistem.
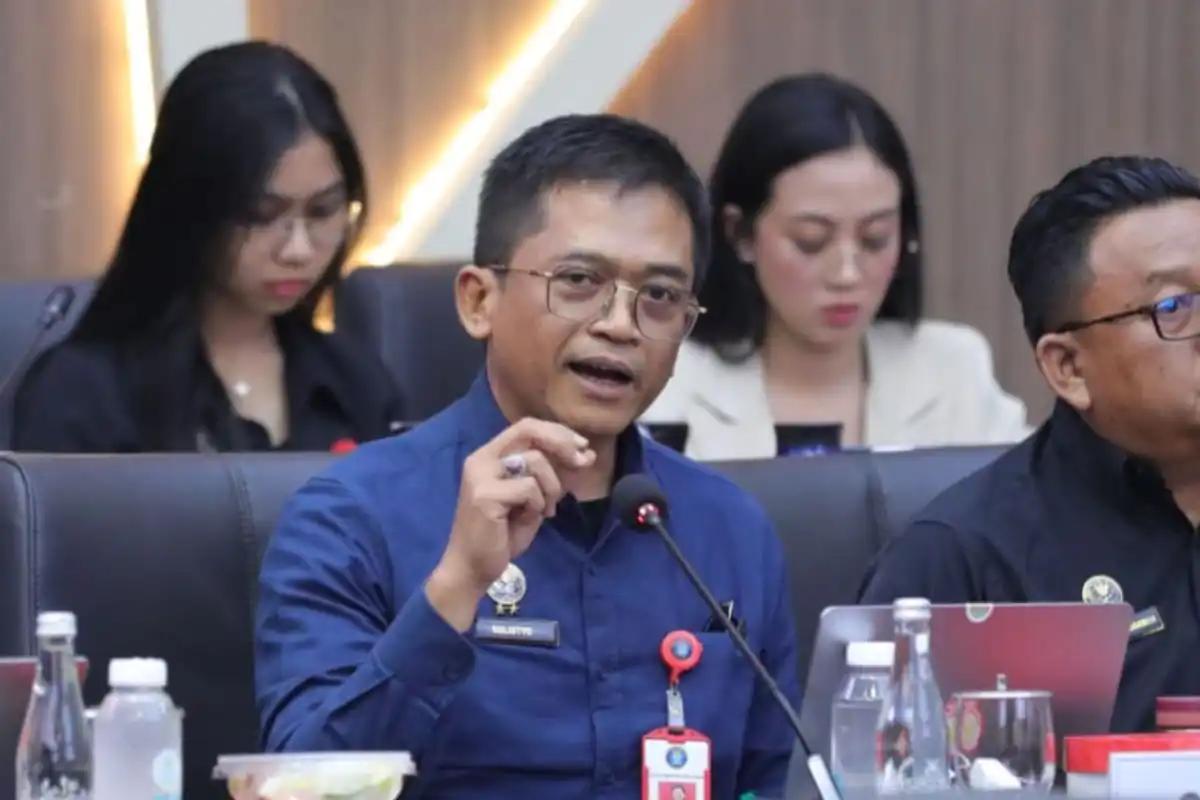
Deputi Bidang Keamanan Siber dan Sandi Pemerintahan dan Pembangunan Manusia BSSN, Sulistyo, menjelaskan bahwa analisis awal dilakukan setelah informasi tersebut muncul dan mulai menjadi perhatian publik. Pemeriksaan itu diarahkan untuk menelusuri asal data, membandingkan isinya dengan informasi yang pernah beredar sebelumnya, serta mengidentifikasi apakah terdapat indikasi kebocoran baru. Dari proses awal tersebut, BSSN melihat bahwa informasi yang beredar lebih mengarah pada penggabungan dan peredaran ulang data lama, bukan hasil dari satu insiden baru. Meski demikian, penelusuran tetap diperlukan untuk memetakan sumber, memastikan konteks peredarannya, dan menilai kemungkinan dampak terhadap pihak-pihak yang datanya tercantum.
Status data yang berasal dari kebocoran lama tidak membuat Badan Siber dan Sandi Negara (BSSN) menganggap peredarannya sebagai persoalan sepele. Ketika informasi pribadi kembali muncul di ruang digital, risiko terhadap pemilik data tetap perlu diperhatikan, terutama jika informasi tersebut dapat digunakan untuk penipuan, pemalsuan identitas, pengambilalihan akun, atau bentuk penyalahgunaan lain. Karena itu, BSSN tetap menelusuri konteks kemunculan kembali data, termasuk kemungkinan adanya penggabungan dengan informasi dari sumber berbeda.
Penelusuran dilakukan melalui koordinasi dengan Kementerian Komunikasi dan Digital serta aparat penegak hukum. Koordinasi tersebut diperlukan untuk mengidentifikasi sumber data, memeriksa jalur distribusinya, dan mengetahui sarana yang digunakan dalam penyebaran. Pemeriksaan dapat mencakup penelusuran kanal digital, akun, platform, maupun pihak yang diduga terlibat dalam menawarkan atau membagikan informasi tersebut. Langkah ini juga membantu memastikan apakah data yang beredar benar-benar berasal dari insiden lama, telah mengalami perubahan, atau memuat tambahan informasi baru. Dengan demikian, penanganan tidak berhenti pada penilaian awal mengenai usia data, tetapi diarahkan pada pemetaan risiko dan kemungkinan pelanggaran yang menyertainya.
Sulistyo, yang juga menjabat Ketua Tim Tanggap Insiden Siber Sektor Pemerintah atau Gov-CSIRT, menjelaskan bahwa data lama tetap dapat disalahgunakan apabila diperjualbelikan kembali. Nilai dan risiko sebuah data tidak otomatis hilang hanya karena kebocoran terjadi pada masa lalu. Informasi yang masih akurat atau dapat dikaitkan dengan data lain tetap berpotensi merugikan masyarakat. Oleh sebab itu, proses penelusuran dan penindakan tetap dijalankan sesuai kewenangan masing-masing lembaga. Pendekatan tersebut menunjukkan bahwa penanganan kebocoran data mencakup pula peredaran ulang, bukan hanya saat informasi pertama kali terekspos.
BSSN mengimbau masyarakat untuk tidak menyebarkan ulang tangkapan layar, unggahan, maupun potongan data pribadi milik siapa pun. Informasi yang beredar di media sosial, forum daring, atau aplikasi percakapan sebaiknya tidak langsung diteruskan, meskipun diklaim berasal dari kebocoran lama atau sebelumnya telah tersedia melalui sumber terbuka. Tindakan membagikan kembali dapat membuat data tersebut menjangkau lebih banyak orang dan memperbesar peluang penyalahgunaan.
Perlindungan data pribadi berlaku bagi setiap individu tanpa memandang kedudukan, pekerjaan, latar belakang sosial-ekonomi, maupun tingkat keterkenalannya. Pejabat publik juga tetap memiliki hak atas perlindungan informasi pribadi, terutama untuk data yang dapat digunakan dalam penipuan, pengambilalihan akun, pemerasan, atau ancaman keselamatan. Status seseorang tidak seharusnya menjadi alasan untuk mengabaikan prinsip kehati-hatian dalam ruang digital.
Data yang pernah muncul secara terbuka bukan berarti bebas disalin, dikumpulkan, dan disebarluaskan tanpa batas. Setiap penyebaran ulang dapat memperpanjang masa hidup informasi tersebut di internet, mempersulit penghapusan, serta meningkatkan kemungkinan data dipadukan dengan informasi lain. Bahkan potongan data yang tampak tidak berbahaya dapat menjadi lebih sensitif ketika digabungkan dengan nomor telepon, alamat, identitas keluarga, atau informasi pekerjaan.
Masyarakat diharapkan berperan menjaga ruang digital dengan tidak ikut memviralkan materi yang memuat data pribadi. Jika menemukan unggahan semacam itu, pengguna dapat menghentikan rantai penyebaran, menghindari pengunduhan atau pengarsipan, serta melaporkannya kepada pengelola platform atau kanal resmi yang berwenang. Pemberitaan dan diskusi publik tetap perlu mengutamakan kepentingan masyarakat, tetapi identitas dan rincian pribadi harus disamarkan sejauh diperlukan. Sikap ini membantu mengurangi risiko lanjutan sekaligus membangun kebiasaan digital yang lebih bertanggung jawab.
BSSN menyarankan masyarakat segera meninjau dan memperkuat keamanan seluruh akun digital, terutama akun email, media sosial, layanan perbankan, serta platform yang menyimpan informasi penting. Langkah awal yang perlu dilakukan adalah mengganti kata sandi, khususnya apabila kata sandi lama telah digunakan dalam waktu panjang atau dipakai secara berulang pada beberapa layanan. Penggunaan satu kata sandi untuk banyak akun meningkatkan risiko karena kebocoran pada satu platform dapat membuka akses ke akun lainnya.
Setiap akun sebaiknya memiliki kata sandi yang berbeda, panjang, dan sulit ditebak. Untuk memudahkan pengelolaan, masyarakat dapat memanfaatkan aplikasi pengelola kata sandi yang tepercaya. Layanan tersebut membantu membuat dan menyimpan kombinasi kata sandi unik tanpa mengharuskan pengguna mengingat semuanya. Selain itu, aktifkan autentikasi dua langkah atau multi-factor authentication (MFA) pada email, media sosial, aplikasi perpesanan, layanan keuangan, dan akun lain yang menyediakan fitur tersebut. Verifikasi tambahan ini dapat mengurangi kemungkinan pengambilalihan akun meskipun kata sandi telah diketahui pihak lain.
Kewaspadaan terhadap penipuan digital juga perlu ditingkatkan. Masyarakat harus berhati-hati terhadap telepon, pesan, atau tautan yang mengatasnamakan instansi pemerintah, perusahaan, maupun penyedia layanan dan meminta kode OTP, kata sandi, nomor identitas, atau informasi pribadi lainnya. Kode OTP tidak boleh diberikan kepada siapa pun. Hindari pula layanan, situs, atau bot yang menawarkan pemeriksaan maupun jual beli data pribadi, karena penggunaannya dapat memperbesar risiko penyalahgunaan informasi dan penipuan lanjutan.
Data pribadi juga sebaiknya tidak diunggah secara terbuka di media sosial, termasuk foto dokumen, nomor telepon, alamat, tiket perjalanan, dan informasi keluarga. Sulistyo menekankan bahwa keamanan siber merupakan tanggung jawab bersama. Kebiasaan mengganti kata sandi secara berkala, memakai kata sandi berbeda, mengaktifkan verifikasi dua langkah, bersikap skeptis terhadap permintaan informasi, dan tidak mengunggah data pribadi menjadi perlindungan awal yang penting bagi setiap pengguna.